Облачная платформа

К разделу «Облачная платформа

Облачные ресурсы IaaS
Облачная платформа на базе собственных дата-центров уровня TIER III
Ускоренные вычисления на базе NVIDIA GPU
Для сложных вычислений, машинного обучения и обработки видео/3D-графики
Частное облако
Частное облако
Защищенное частное облако (УЗ-1, лицензии ФСБ и ФСТЭК)
Managed Kubernetes
Managed Kubernetes
Развертывание, масштабирование, репликация и мониторинг контейнерных приложений
Защищенное облако 152-ФЗ
Размещение конфиденциальных данных в защищенной инфраструктуре и аудит работы с персональными данными
DRaaS — аварийное восстановление
Аварийное восстановление ИТ-инфраструктуры. Защитите ИТ-системы уже сегодня!
Серверы в аренду VPS/VDS
Высокопроизводительные виртуальные серверы для бизнеса и разработчиков
Резервное копирование для бизнеса
Автоматизированное управление резервными копиями виртуальных машин и баз данных
База данных в облаке
Управляемые СУБД с масштабированием по мере необходимости и высоким SLA
Миграция в облако Linx Cloud
Перенос IT-инфраструктуры в облако Linx Cloud из других платформ
Объектное хранилище S3
Защищенное объектное хранилище S3 по стандартам 152-ФЗ на платформе Linx Cloud
Страхование в облаке
Защитите финансы компании от последствий кибератак, утраты данных и сбоев в облачной инфраструктуре
Безопасность

К разделу «Безопасность

Статический анализ исходного кода SAST
Облачный сервис для защиты приложений на этапе разработки исходного кода
Двухфакторная аутентификация MFA
Удаленный доступ – легко и безопасно. Сервис MFA подходит для любого типа инфраструктуры
Облачная защита WAF + AntiDDoS
Многоуровневая защита интернет-ресурсов и веб-приложений с минимальными вложениями
Межсетевой экран нового поколения NGFW
Виртуальный межсетевой экран нового поколения для комплексной защиты ресурсов в облаке
Антивирус
Антивирус
Защита инфраструктуры от вирусов и шифровальщиков
Сканирование на уязвимости
Мониторинг и оценка уязвимостей ИТ-инфраструктуры
Security Operations Center (SOC)
Центр противодействия кибератакам на любом этапе инцидента
ГОСТ-VPN
ГОСТ-VPN
Защищенный канал связи для ИСПДн
Межсетевой экран
Межсетевой экран
Защита сети компании от несанкционированного доступа извне
Аттестация частного облака для ГИС
Размещение госинформационных систем «под ключ» с соблюдением К1 и УЗ-1 (ИСПДн)
Security Awareness
Security Awareness
Обучение сотрудников навыкам информационной безопасности на базе онлайн-платформы
Аудит и консалтинг в сфере информационной безопасности
Разработка кастомизированных решений для защиты вашего цифрового периметра
Тарифы База знаний
Облако
Архитектура гибридного облака
Гибридное облако – это гибкая модель, сочетающая собственную инфраструктуру клиента и ресурсы публичного облака под единым управлением.

Выделенная инсталляция под управлением провайдера (разной степени выделенности) + публичное облако

Аренда оборудования (dedicated/bare metal) + публичное облако

Аренда выделенной инфраструктуры у одного провайдера + публичное облако у другого

Ключевой принцип: администрирование и управление всеми компонентами остаётся единым и не усложняется из-за распределённости площадок. Вы получаете преимущества различных моделей развертывания без сложностей, связанных с эксплуатацией. 

Где работает гибридное облако

Работа с конфиденциальной информацией
Храните данные клиентов и коммерческую тайну в частном облаке, а среды разработки, тестирования и нечувствительные системы размещайте в публичном сегменте.
Резервное копирование и аварийное восстановление
Используйте Linx Cloud как географически удалённую DR-площадку. Автоматическая репликация бэкапов по защищённому каналу обеспечивает защиту от аварий, пожаров и атак шифровальщика.
Адаптация под всплески трафика
Обрабатывайте пиковую нагрузку (распродажи, запуски продуктов) облачными мощностями, не перегружая собственные серверы. Платите только за фактическое использование.
Глобальные распределённые команды
Разработка и тестирование в публичном облаке с быстрым доступом к инструментам, финальный релиз – в частном контуре заказчика.
Объектное хранение данных
Используйте S3-хранилище для архивов, бэкапов и медиаконтента с интеграцией в частные и публичные среды.

Преимущества гибридной модели

Распределение нагрузки

Адаптируйте инфраструктуру под задачи бизнеса: критические для бизнеса процессы в выделенном контуре, остальное – в публичном облаке.

Гибкое управление затратами

Сокращайте капитальные вложения в ИТ-инфраструктуру. Используйте публичное облако для пиковых нагрузок и краткосрочных проектов, оплачивая только фактически потребленные ресурсы.

Быстрый старт и масштабирование

Расширяйте частное облако ресурсами публичного, когда нагрузка растёт, и возвращайте объёмы обратно, когда пик пройден. Тестовые среды и внешние сервисы разворачиваются за минуты, продуктив остаётся в изолированном контуре.

Резервирование

Снижайте риски простоев. При сбое локальной инфраструктуры рабочие процессы переводятся в облачную среду.

Выполнение требований регуляторов

Храните критичные данные и персональную информацию в частном контуре, в соответствии с требованиями законодательства и внутренних политик компании. Используйте публичное облако для нагрузок, не требующих повышенного уровня защиты (например, контуры разработки и тестирования).

Почему гибридная модель выгоднее

С учётом стоимости ИТ-компонентов выгоднее иметь собственное оборудование на площадке и выносить отдельные сервисы во внешний контур. Новые мощности в облаке стоят значительно дешевле закупки «железа», особенно если учитывать:
  • Затраты на электроэнергию и охлаждение
    Затраты на электроэнергию и охлаждение
  • Стоимость штата на обслуживание собственной серверной
    Стоимость штата на обслуживание собственной серверной
  • Риски простоя и устаревания оборудования
    Риски простоя и устаревания оборудования
  • Сроки поставки оборудования (от 3 до 12 месяцев)
    Сроки поставки оборудования (от 3 до 12 месяцев)

Интеграция и управление

Интеграция и управление

Интегрируйте облачную инфраструктуру с собственной без значимых ресурсных затрат

Обеспечьте сквозной мониторинг информационных систем

Организуйте единый контур безопасности

Для кого подходит гибридное облако

Гибридное облако подходит для крупного и среднего бизнеса различных секторов экономики
Банки и финансовые организации
E-commerce и ритейл
E-commerce и ритейл
Производственные предприятия
Медицинские организации и фармацевтика
Транспорт и логистика
Медиа и развлечения
Медиа и развлечения
ИТ-компании
ИТ-компании
Государственные учреждения

Из чего собирается ваше гибридное облако

Комбинируйте компоненты под характер нагрузки: часть систем остаётся на вашей площадке или частном облаке у провайдера, часть переносится в облако. Все элементы связываются приватной сетью и работают как единая инфраструктура.

Приватный пул

Выделенные вычислительные ресурсы, которые не делятся с другими клиентами. Процессорные мощности и оперативная память закреплены за вами целиком, поэтому нагрузка соседей по платформе не влияет на производительность ваших систем. Подходит для продуктивных сред и баз данных, где важна предсказуемая скорость отклика.

Облако на VMware

Инфраструктура на привычном гипервизоре с управлением через VMware Cloud Director. Виртуальные машины переносятся из собственной среды без переконвертации и переобучения администраторов, а сценарии автоматизации продолжают работать. Оптимальный вариант, когда у вас уже построена инфраструктура на VMware и нужно расширить её, не меняя стек.

Выделенные серверы

Физическое оборудование без слоя виртуализации, отданное вам полностью. Вы получаете весь ресурс оборудования и контроль над конфигурацией, что важно для нагрузок, чувствительных к задержкам, систем с лицензированием по физическим ядрам и приложений, требующих прямого доступа к оборудованию.

S3

Объектное хранилище с S3-совместимым API для резервных копий, архивов, медиафайлов и статики. Объём не нужно планировать заранее – вы платите за фактически занятое место, а данные доступны из любой части гибридной инфраструктуры по одному адресу подключения. Совместимость со стандартом означает, что существующие системы бэкапа и приложения подключаются без доработок.

Защита гибридной инфраструктуры

Базовая защита входит в инфраструктуру, но для систем с персональными данными, финансовыми операциями и публичными сервисами её недостаточно. Эти решения подключаются к любому компоненту гибридного облака – отдельно или в комплексе.

AntiDDoS + WAF

Фильтрация вредоносного трафика до того, как он дойдёт до ваших систем. AntiDDoS отсекает распределённые атаки на канальном и сетевом уровне, WAF защищает веб-приложения от внедрения SQL-кода, межсайтового скриптинга и попыток обойти логику авторизации. Работает для сервисов в облаке и на вашей площадке одновременно.

Многофакторная аутентификация

Второй фактор при входе в панель управления и к критичным системам. Утечка пароля перестаёт быть поводом для инцидента: без подтверждения с доверенного устройства доступ не откроется. Настраивается для администраторов инфраструктуры и для пользователей корпоративных сервисов.

Антивирусная защита

Контроль рабочих нагрузок на уровне виртуальных машин и файловых хранилищ. Решение отслеживает подозрительную активность, блокирует вредоносный код до запуска и защищает от шифровальщиков – в том числе от попыток добраться до резервных копий. Единые политики применяются ко всем узлам гибридной инфраструктуры.
Для торговых компаний характерны высокие нагрузки на ИТ-инфраструктуру: пиковые сезонные продажи, круглосуточная доступность онлайн-каталогов и мгновенная обработка транзакций. Наши решения обеспечивают бесперебойную работу критически важных систем и гибкое масштабирование ресурсов.
Нам доверяют
Смотреть кейсы
Получить КП
ИТ-компании, телеком-операторы и разработчики ПО работают в условиях, где высока потребность в надежной инфраструктуре как для внутренних задач, так и для развертывания клиентских проектов. Необходима гибкая, масштабируемая платформа, ресурсы которой можно быстро получить и так же оперативно свернуть, оптимизируя затраты. Linx предлагает решения для размещения оборудования, а также облачные сервисы, в т.ч по модели "white label", т.е. предоставляет возможность ИТ-партнерам предлагать облако под своим брендом.
Нам доверяют
Смотреть кейсы
Получить КП
В мире медиа и развлечений скорость доставки контента и его бесперебойная доступность для миллионов пользователей напрямую определяют успех. Linx помогает компаниям отрасли строить производительную и надежную инфраструктуру для обработки видео в 4K/8K, организации низкозатратных потоковых трансляций и хранения обширных медиатек, превращая технологические вызовы в конкурентные преимущества и новые впечатления для аудитории.
Нам доверяют
Смотреть кейсы
Получить КП
Для предприятий HoReCa и сферы обслуживания характерны высокие требования к стабильности ИТ-инфраструктуры: бесперебойная работа систем бронирования и управления отелем, ресторанных решений, круглосуточный прием онлайн-заказов и платежей. В высокий сезон нагрузка кратно возрастает, а любые сбои означают не только потерю выручки, но и удар по репутации. Наши облачные решения обеспечивают отказоустойчивость всех критических сервисов, надежную защиту персональных данных клиентов (152-ФЗ) и мгновенное масштабирование ресурсов в периоды максимальной загрузки — позволяя вам сосредоточиться на гостеприимстве, а не на ИТ-проблемах.
Нам доверяют
Смотреть кейсы
Получить КП
Транспорт и логистика зависят от бесперебойной работы систем управления цепочками поставок, трекинга активов в режиме реального времени и анализа больших данных для оптимизации маршрутов. Linx предлагает отказоустойчивые ИТ-решения, с помощью которых легко обеспечить стабильную работу платформ, обрабатывать большие объемы данных и повышать операционную эффективность.
Нам доверяют
Смотреть кейсы
Получить КП
Для финансовых организаций критически важна безопасность, строгое соответствие жёстким требованиям регуляторов (в частности, таким как PCI DSS, 152-ФЗ) и гарантированная бесперебойная работа систем. Наши решения — размещение инфраструктуры в высоконадежных дата-центрах уровня Tier III и защищенное частное облако — обеспечивают полный контроль, изолированность ИТ-инфраструктуры и производительную основу для внедрения финтех-инноваций.
Решения для вас:
IaaS cloud resources IaaS cloud resources
Private cloud Private cloud
Colocation Colocation
Backup as a Service Backup as a Service
Disaster recovery as a service (DRaaS) Disaster recovery as a service (DRaaS)
WAF + AntiDDoS WAF + AntiDDoS
Нам доверяют
Смотреть кейсы
Получить КП
Для компаний, оказывающих профессиональные услуги, критически важны безопасность данных, удаленный доступ к информационным системам и прозрачность учета. Рост числа клиентов и расширение географии присутствия требуют надежной ИТ-инфраструктуры. Облачные решения Linx Cloud позволяют организовать защищенную среду для работы с персональными данными и коммерческой информацией, обеспечить непрерывность сервисов без простоев и гибко масштабировать мощности по мере развития бизнеса — без капитальных затрат на собственное оборудование и содержание ИТ-специалистов в штате.
Нам доверяют
Смотреть кейсы
Получить КП
Мы уважаем конфиденциальность наших клиентов
Ваши данные под надежной защитой! Мы никогда не разглашаем данные о реализованных проектах без согласия наших клиентов.

Частые вопросы по гибридному облаку

Не будет ли гибридная инфраструктура работать медленнее?

Площадки соединяются выделенным каналом «точка – точка»: трафик не идёт через интернет, полоса закреплена за вами, задержки стабильны. Если ваше оборудование стоит в том же ЦОД, где развёрнуто облако, связь организуется приватной сетью внутри площадки и разница в отклике практически не ощущается. Основной источник замедления – не канал, а неудачное разделение компонентов, поэтому распределение нагрузок мы прорабатываем на этапе проектирования.

Как обеспечивается безопасность данных в гибридной модели?

Данные распределяются по сегментам в зависимости от чувствительности. Персональные данные, финансовая информация и системы под требованиями регуляторов остаются в приватном периметре. В облако выносятся тестовые среды, обезличенные данные, статика и пиковые нагрузки. Резервные копии хранятся отдельно от продуктива – с шифрованием и защитой от удаления. Обмен между сегментами идёт по приватной сети с разграничением доступа и, при необходимости дополнительной защитой.

Можно ли начать с малого и расширяться постепенно?

Да, и это наиболее частый сценарий.  

Типичная последовательность выглядит так. Сначала в облако выносится что-то некритичное –  резервные копии, тестовый контур или архив. Это не затрагивает продуктив, не требует долгих согласований с безопасностью и позволяет проверить схему работы на практике. Затем, когда собрана статистика по производительности и стоимости, переносятся следующие компоненты.

Ресурсы наращиваются по мере необходимости: увеличить объём хранилища или добавить вычислительные мощности можно без замены конфигурации и без ожидания поставки оборудования. Если пиковая нагрузка прошла, объёмы можно сократить – вы платите за то, что используете фактически.

Такой подход позволяет распределить расходы во времени и не согласовывать крупный бюджет под проект, результат которого ещё не подтверждён.

Что будет, если понадобится вернуть нагрузку обратно к себе?

Гибридная модель изначально предполагает, что часть инфраструктуры остаётся вашей, поэтому обратный перенос – штатная операция, а не аварийный сценарий.

Технически это облегчается тем, что мы работаем на стандартных решениях. Виртуальные машины на VMware переносятся между вашей средой и облаком без переконвертации форматов. Объектное хранилище использует S3-совместимый API – данные выгружаются стандартными утилитами, а приложения переключаются на другой адрес подключения без переписывания кода.

Мы не применяем проприетарных форматов, которые невозможно прочитать за пределами нашей платформы, и не привязываем клиента техническими ограничениями.

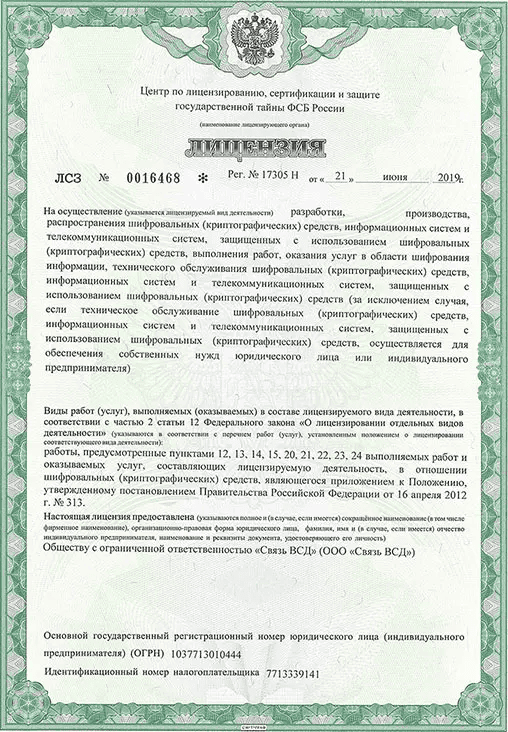
Лицензии и сертификаты

Получите коммерческое предложение

Или напишите нам info@linx.ru
Нажимая кнопку «Получить КП», вы соглашаетесь с Политикой обработки персональных данных ООО «Связь ВСД»

Вас также может заинтересовать

Облачные ресурсы (Iaas)

Отказоустойчивая и масштабируемая ИТ-инфраструктура для среднего и крупного бизнеса

Частное облако

Готовая платформа для надежной работы бизнес-приложений

Резервное копирование для бизнеса

Автоматизированное управление резервными копиями виртуальных машин и баз данных

Миграция в облако Linx Cloud

Перенос ИТ-инфраструктуры в облако Linx Cloud из других облачных платформ или из собственных вычислительных мощностей

Защищенное облако по 152-ФЗ

Размещение конфиденциальных данных в защищенной инфраструктуре и аудит работы с персональными данными
Кластеры Kubernetes

Развертывание, масштабирование, репликация и мониторинг контейнерных приложений

Защищенное объектное хранилище S3

по стандартам 152-ФЗ на платформе Linx Cloud

Ускоренные вычисления на базе NVIDIA GPU
Для сложных вычислений, машинного обучения и удаленной обработки видео и 3D-графики

Базы данных в облаке

Сосредоточьтесь на бизнес-задачах, доверив управление базами данных безопасному облаку Linx Cloud

Облако для вузов

Linx Cloud объявляет акцию:
25% скидка на облачные сервисы от цены прайса на год!

Серверы в аренду VPS/VDS

Высокопроизводительные виртуальные серверы для бизнеса и разработчиков